Beantwoord enkele vragen — u ziet zonder contactgegevens op te geven of NIS2 op uw bedrijf van toepassing is.
NIS2-compliance in België — duidelijkheid in drie minuten
NIS2-documenten voor 24 landen — op basis van de eigen wet van elk land
Start de test Uw eerste NIS2-document: het risicobeheerbeleid
NIS2 Magic Button Van het webadres van uw bedrijf naar een vooraf ingevuld NIS2-profiel – u bevestigt alleen wat ontbreekt.
Een bedrijfsspecifiek risicobeheerbeleid op basis van het recht van uw land — eenmalige betaling, met account en levend documentatieprofiel. 129 EUR
Alle prijzen zijn netto (exclusief btw). Facturen worden uitgereikt door AIPOS OÜ (Estland).
De route: gratis controle → uw eerste document (het risicobeheerbeleid) → het volledige documentatiepakket.
Levering: doorgaans 60 minuten. Als de kwaliteitscontrole een extra controle vereist, laten we het u per e-mail weten.
- Wat: een platform dat NIS2-documenten opstelt uit uw bedrijfsprofiel en elk daarvan toetst aan de nationale wet.
- Voor wie: bedrijven die onder de nationale NIS2-wet vallen, en leveranciers van wie de klanten NIS2-bewijs vragen.
- Hoe: profiel → document → controle in drie stappen → download.
Rechtstreeks uit de wet
Art. 9 . Zijn essentiële entiteiten: 1° de entiteiten van een in bijlage I bedoelde soort die de plafonds voor middelgrote ondernemingen overschrijden die zijn bepaald in artikel 2, lid 1, van de bijlage bij Aanbeveling nr. 2003/361/EG; 2° de gekwalificeerde verleners van vertrouwensdiensten en de registers voor topleveldomeinnamen, alsook de DNS-dienstverleners, ongeacht hun omvang; 3° de aanbieders van openbare elektronische-communicatienetwerken of van openbare elektronische-communicatiediensten die minstens in aanmerking komen als middelgrote ondernemingen uit hoofde van artikel 2 van de bijlage bij Aanbeveling nr. 2003/361/EG; 4° de overheidsinstanties die van de Federale Staat afhangen; 5° de entiteiten bedoeld in artikel 3, § 4; 6° alle andere entiteiten van een in bijlage I of II bedoelde soort die worden geïdentificeerd als essentiële entiteiten overeenkomstig artikel 11.
NIS2-wet art. 9
De tekst komt uit de officiële, geldende wet van het land — letterlijk, niet herschreven.
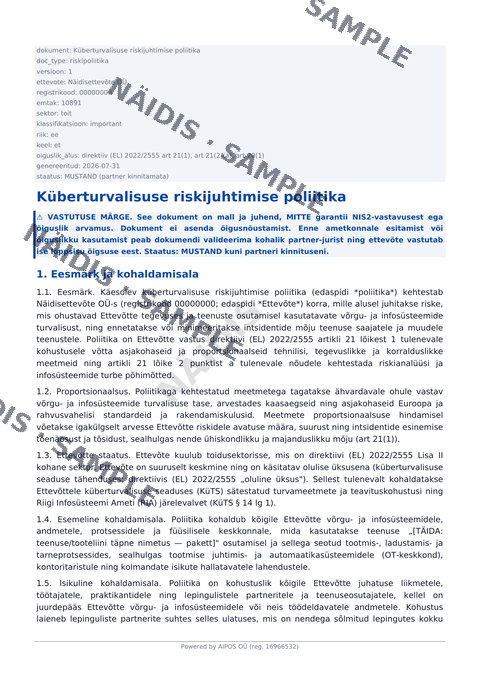 Bekijk het voorbeeld Gratis voorbeeldpakket voordat u beslist
Vragen laden…
NIS2-toepassingscheck: methodiek
NIS2-toepassingscheck: voorbeeldrapport
Start de gratis controle 20 vragen over de maatregelen van artikel 21, lid 2 — zie direct waar de tekortkomingen zitten.
Gratis externe beveiligingscheck — het beveiligingsbeeld van uw domein in één minuut
Controleer in drie minuten of NIS2 op u van toepassing is
Het NIS2-documentenpakket is meestal binnen een uur na betaling klaar — we laten het u weten zodra het klaar is.
Onderhoud (maandelijks) — re-sign van documenten volgens geldend recht
Kies uw pakket:
Alle prijzen zijn netto (exclusief btw). Facturen worden uitgereikt door AIPOS OÜ (Estland).
NIS2-documentenpakket — België
299 EUR
Geschikt voor een bedrijf dat onder NIS2 valt en alle kerndocumenten tegelijk nodig heeft: het risicobeheerbeleid, het incidentbehandelingsplan, het bedrijfscontinuïteitsplan, het beleid voor de toeleveringsketen en de documenten voor het bestuur.
Het pakket omvat:
- Beleid voor het beheer van cyberbeveiligingsrisico's
- Plan voor de behandeling van incidenten
- Bedrijfscontinuïteitsplan
- Beleid voor de beveiliging van de toeleveringsketen
- Verklaring over de verantwoordelijkheid van het leidinggevend orgaan en opleidingsplan
- Invulassistent in het portaal
Het NIS2-documentenpakket is meestal binnen een uur na betaling klaar — we laten het u weten zodra het klaar is.
NIS2-documentenpakket + technische scan — België
590 EUR
Geschikt voor een bedrijf dat naast het documentenpakket een externe technische controle van zijn publieke infrastructuur nodig heeft en wil dat zijn documenten gedurende 12 maanden opnieuw worden gegenereerd telkens wanneer de nationale wet verandert.
Het pakket omvat:
- Beleid voor het beheer van cyberbeveiligingsrisico's
- Plan voor de behandeling van incidenten
- Bedrijfscontinuïteitsplan
- Beleid voor de beveiliging van de toeleveringsketen
- Verklaring over de verantwoordelijkheid van het leidinggevend orgaan en opleidingsplan
- Invulassistent in het portaal
- Technische NIS2-beveiligingscheck
- 12 maanden updates
Het NIS2-documentenpakket is meestal binnen een uur na betaling klaar — we laten het u weten zodra het klaar is.
Voor boekhouders, IT-bedrijven en adviseurs: bied uw klanten NIS2-documentatie aan
Een hulpmiddel dat het handmatig opstellen van NIS2-documenten van u overneemt: als u veel klanten hebt, is het een nieuwe inkomstenbron naast uw huidige werk.
Als er onder uw klanten ondernemingen zijn waarop NIS2 (België: Wet van 26 april 2024) van toepassing is, kunt u het opstellen van NIS2-documentatie als uw eigen dienst aanbieden, onder uw eigen naam en tegen uw eigen prijs.
Voeg uw klantenlijst toe en een eerste screening toont welke van uw klanten waarschijnlijk een NIS2-dienst nodig hebben; de definitieve beoordeling volgt na aanvullende vragen.
Starten duurt ongeveer 5 minuten: u maakt een account aan en vult uw profiel in, en het adviseurswerkblad staat open.
Geschikt voor boekhoudkantoren, IT- en cyberbeveiligingsbedrijven, advocatenkantoren en zelfstandige adviseurs.
Het account is gratis; u betaalt alleen voor de bestelde documentatie.
Wat is NIS2 en op wie is het van toepassing in België?
NIS2 is de cyberbeveiligingsrichtlijn (EU) 2022/2555 van de Europese Unie, in België omgezet door de Wet van 26 april 2024 (NIS2-wet). Ze verbreedt de reikwijdte van de verplichtingen aanzienlijk: energie, vervoer, gezondheidszorg, digitale infrastructuur, productie, voedingsindustrie en vele andere sectoren moeten risicobeheersmaatregelen nemen en incidenten melden aan de De nationale cyberbeveiligingsautoriteit (statutaire term, NIS2-wet art. 16-17) — bevoegde autoriteit belast met de opvolging, coördinatie en het toezicht op de uitvoering van de NIS2-wet (Wet van 26 april 2024). De rol wordt vervuld door het Centrum voor Cybersecurity België (CCB); het nationale CSIRT (CERT.be) handelt onder het CCB. Significante incidenten worden gemeld aan het nationale CSIRT (art. 35) (nationale cyberbeveiligingsautoriteit (CCB)).
De termijnen zijn strikt: een significant incident vereist een vroegtijdige waarschuwing binnen 24 uur, een volledige melding binnen 72 uur en een eindverslag binnen één maand. Niet-naleving kan een essentiële entiteit tot 10 miljoen euro of 2% van de wereldwijde omzet kosten, en een belangrijke entiteit tot 7 miljoen euro of 1,4%.
Ons portaal vertaalt de NIS2-vereisten naar de praktijk: de gratis toepassingscheck laat zien of NIS2 op uw bedrijf van toepassing is, en het documentenpakket wordt automatisch gegenereerd, gebaseerd op de geldende wettekst in uw land. Begin met de check — dit duurt drie minuten.
Hoe snel ontvangen we de NIS2-documenten?
De gratis toepasselijkheidscheck duurt ongeveer drie minuten. Het volledige NIS2-documentenpakket is meestal binnen een uur na betaling klaar — niet in dagen of weken.
De complete NIS2-gids — België →
Stand van de NIS2-omzetting per EU-land →
NIS2-meldingstermijnen voor incidenten per EU-land →
Hoe de NIS2-maatregelen zich verhouden tot andere kaders →
NIS2-administratieve boetes per land →
NIS2-opleidingsverplichting voor bestuursorganen →
NIS2-begrippenlijst van wettelijke termen →
NIS2-entiteitscategorieën — België →
De resultaten zijn een indicatieve inschatting, geen juridisch advies. Uw bedrijf blijft zelf verantwoordelijk voor de uiteindelijke inhoud van elk document.
NIS2 — volledig overzicht van de wet: België
Wat vereist NIS2 in België?
In België zijn de NIS2-verplichtingen vastgelegd in NIS2-wet; de maatregelen voor het beheer van cyberbeveiligingsrisico's staan in art. 30. De wet dekt 18 sectoren en deelt entiteiten in de volgende klassen in: essentiële entiteit / belangrijke entiteit. De vroegtijdige waarschuwing voor een significant incident moet binnen vierentwintig uur worden ingediend. De administratieve geldboete bedraagt maximaal 10 000 000 EUR.
NIS2-sectoren — België
De wet is van toepassing op 18 sectoren, waaronder: Energie, Vervoer, Bankwezen, financiële markt, Gezondheidszorg, Drinkwater.
Verwijzing: NIS2-wet, bijlage I, bijlage II — Officiële bron bekijken
NIS2-entiteitscategorieën — België
- essentiële entiteit (art. 9)
- belangrijke entiteit (art. 10)
Zijn essentiële entiteiten: 1° de entiteiten van een in bijlage I bedoelde soort die de plafonds voor middelgrote ondernemingen overschrijden die zijn bepaald in artikel 2, lid 1, van de bijlage bij Aanbeveling nr. 2003/361/EG; 2° de gekwalificeerde verleners van vertrouwensdiensten en de registers voorVerwijzing: NIS2-wet, art. 9 — Officiële bron bekijken
Termijnen volgens de nationale wet: België
- Vroegtijdige waarschuwing: vierentwintig uur — vroegtijdige waarschuwing
- Incidentmelding: tweeënzeventig uur — incidentmelding
- Eindverslag: één maand — eindverslag
binnen vierentwintig uur nadat zij kennis hebben gekregen van het significante incident, een vroegtijdige waarschuwing waarin, indien van toepassing, wordt aangegeven of het significante incident vermoedelijk door een onrechtmatige of kwaadwillige handeling is veroorzaakt, dan wel grensoverschrijdende gevolgen zouVerwijzing: NIS2-wet, art. 35 — Officiële bron bekijken
Boetebedragen volgens de nationale wet: België
Essentiële entiteit: 10 000 000 EUR
een essentiële entiteit die niet voldoet aan de verplichtingen betreffende de maatregelen voor het beheer van cyberbeveiligingsrisico's en/of aan de rapportageverplichtingen bedoeld in titel 3, wordt bestraft met een geldboete van 500 tot 10.000.000 euro of van 2 procent van de totale wereldwijde jaaromzet in het voorgaande boekjaar van de onderneming waartoe de essentiële entiteit behoort, afhankelijk van welk bedrag het hoogst is.Verwijzing: NIS2-wet, art. 59 — Officiële bron bekijken
Beveiligingsmaatregelen in de eigen wet van het land: België
De lijst van beveiligingsverplichtingen in de nationale wet bevat 11 punten.
maatregelen voor het beheer van cyberbeveiligingsrisico's
maatregelen zijn gebaseerd op een benadering die alle gevaren omvat en tot doel heeft netwerk- en informatiesystemen en de fysieke omgeving van die systemen tegen incidenten te beschermen, en hebben ten minste betrekking op het volgende:Verwijzing: NIS2-wet, art. 30 — Officiële bron bekijken
Start de gratis toepassingscheck
Bekijk het voorbeeld Gratis voorbeeldpakket voordat u beslist