Répondez à quelques questions — vous voyez, sans donner vos coordonnées, si NIS2 s'applique à votre entreprise.
Conformité NIS2 au Luxembourg — de la clarté en trois minutes
Documents NIS2 pour 24 pays — selon la loi propre à chaque pays
Commencer le test Votre premier document NIS2 : la politique de gestion des risques
NIS2 Magic Button De l'adresse du site web de votre entreprise à un profil NIS2 prérempli – vous ne confirmez que ce qui manque.
Une politique de gestion des risques propre à votre entreprise, fondée sur le droit de votre pays — paiement unique, avec compte et profil de documentation vivant. 129 EUR
Tous les prix s'entendent hors TVA. Les factures sont émises par AIPOS OÜ (Estonie).
Le parcours : contrôle gratuit → votre premier document (la politique de gestion des risques) → le dossier de documentation complet.
Livraison : généralement 60 minutes. Si le contrôle qualité nécessite une vérification supplémentaire, nous vous en informons par e-mail.
- Quoi : une plateforme qui produit les documents NIS2 à partir du profil de votre entreprise et vérifie chacun d'eux au regard de la loi nationale.
- Pour qui : les entreprises relevant de la loi nationale NIS2 et les fournisseurs dont les clients demandent des justificatifs NIS2.
- Comment : profil → document → vérification en trois étapes → téléchargement.
NIS2 s'applique-t-elle à votre entreprise ? → · Comment ça marche →
Directement issu de la loi
Art. 3. L’Institut luxembourgeois de régulation est l’autorité compétente chargée de la cybersécurité dans le cadre de la présente loi et des tâches de supervision et d’exécution visées au chapitre 6 pour les secteurs visés aux annexes I et II et les entités critiques telles que visées par la loi du 5 mai 2026 sur la résilience des entités critiques. Par dérogation à l’alinéa 1er, la Commission de surveillance du secteur financier est l’autorité compétente chargée de la cybersécurité dans le cadre de la présente loi et des tâches de supervision et d’exécution visées au chapitre 6 pour le secteur bancaire et le secteur des infrastructures des marchés financiers, figurant aux points 3° et 4° du tableau de l’annexe I. Elle est par ailleurs l’autorité compétente pour le secteur des infrastructures numériques et le secteur de la gestion des services TIC, figurant aux points 8° et 9° du tableau de l’annexe I, en ce qui concerne les activités qui tombent sous la surveillance de la Commission de surveillance du secteur financier. L’obligation au secret professionnel prévue par l’article 16 de la loi modifiée du 23 décembre 1998 portant création d’une commission de surveillance du secteur financier et l’article 15 de la loi modifiée du 30 mai 2005 portant : 1) organisation de l’Institut Luxembourgeois de Régulation ; 2) modification de la loi modifiée du 22 juin 1963 fixant le régime des traitements des fonctionnaires de l’État ne fait pas obstacle à l’échange d’informations confidentielles entre les autorités compétentes, les CSIRT et le point de contact unique tels que visés aux articles 5 et 7, dans le cadre et aux seules fins de la présente loi et des mesures prises pour son exécution.
loi du 5 mai 2026 art. 3
Le texte provient de la loi officielle et en vigueur du pays — mot pour mot, non reformulé.
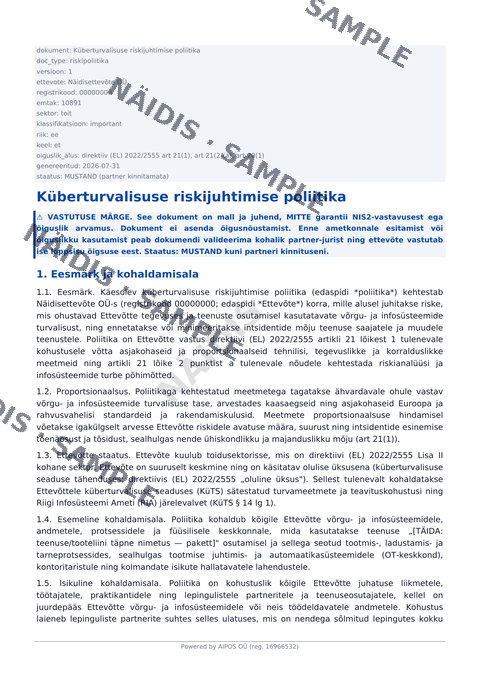 Voir l'exemple Pack d'exemple gratuit avant de décider
Chargement des questions…
Test de périmètre NIS2: méthodologie
Test de périmètre NIS2: exemple de rapport
Commencer la vérification gratuite 20 questions sur les mesures de l'article 21(2) — voyez immédiatement où se situent les écarts.
Contrôle de sécurité externe gratuit — l'image de sécurité de votre domaine en une minute
Vérifiez en trois minutes si NIS2 s'applique à vous
Le dossier documentaire NIS2 est généralement prêt dans l'heure suivant le paiement — nous vous informons dès qu'il est prêt.
Maintenance (mensuelle) — re-sign des documents selon le droit en vigueur
Choisissez votre formule :
Tous les prix s'entendent hors TVA. Les factures sont émises par AIPOS OÜ (Estonie).
Dossier documentaire NIS2 — Luxembourg
299 EUR
Convient à une entreprise soumise à NIS2 qui a besoin de tous les documents essentiels en une fois : la politique de gestion des risques, le plan de gestion des incidents, le plan de continuité des activités, la politique relative à la chaîne d'approvisionnement et les documents de la direction.
Le pack comprend :
- Politique de gestion des risques de cybersécurité
- Plan de traitement des incidents
- Plan de continuité des activités
- Politique de sécurité de la chaîne d'approvisionnement
- Déclaration de responsabilité de la direction et plan de formation
- Assistant de remplissage dans le portail
Le dossier documentaire NIS2 est généralement prêt dans l'heure suivant le paiement — nous vous informons dès qu'il est prêt.
Dossier documentaire NIS2 + scan technique — Luxembourg
590 EUR
Convient à une entreprise qui, en plus du dossier documentaire, a besoin d'une vérification technique externe de son infrastructure publique et souhaite que ses documents soient régénérés pendant 12 mois à chaque modification de la loi nationale.
Le pack comprend :
- Politique de gestion des risques de cybersécurité
- Plan de traitement des incidents
- Plan de continuité des activités
- Politique de sécurité de la chaîne d'approvisionnement
- Déclaration de responsabilité de la direction et plan de formation
- Assistant de remplissage dans le portail
- Contrôle technique de sécurité NIS2
- 12 mois de mises à jour
Le dossier documentaire NIS2 est généralement prêt dans l'heure suivant le paiement — nous vous informons dès qu'il est prêt.
Pour les comptables, les sociétés informatiques et les conseils : proposez la documentation NIS2 à vos clients
Un outil qui vous décharge de la rédaction manuelle des documents NIS2 : si vous avez de nombreux clients, c'est une nouvelle source de revenus à côté de votre activité actuelle.
Si vos clients comptent des entreprises auxquelles NIS2 (Luxembourg : loi du 5 mai 2026 concernant des mesures destinées à assurer un niveau élevé de cybersécurité (transposition de la directive (UE) 2022/2555 — NIS2)) s'applique, vous pouvez proposer l'élaboration de la documentation NIS2 comme votre propre service, sous votre nom et à votre prix.
Ajoutez votre liste de clients et un premier tri indique lesquels de vos clients ont probablement besoin d'un service NIS2 ; l'évaluation définitive suit après des questions complémentaires.
La prise en main prend environ 5 minutes : vous créez un compte et remplissez votre profil, et l'espace de travail du conseiller est ouvert.
Convient aux cabinets comptables, aux sociétés informatiques et de cybersécurité, aux cabinets d'avocats et aux consultants indépendants.
Le compte est gratuit ; vous ne payez que la documentation commandée.
Qu'est-ce que NIS2 et qui concerne-t-elle au Luxembourg ?
NIS2 est la directive de cybersécurité de l'Union européenne (UE) 2022/2555, transposée au Luxembourg par la loi du 5 mai 2026 concernant des mesures destinées à assurer un niveau élevé de cybersécurité (transposition de la directive (UE) 2022/2555 — NIS2) (loi du 5 mai 2026). Elle élargit considérablement le champ des obligations : énergie, transports, santé, infrastructure numérique, industrie manufacturière, industrie alimentaire et de nombreux autres secteurs doivent mettre en œuvre des mesures de gestion des risques et notifier les incidents à l'Institut luxembourgeois de régulation (ILR) — autorité compétente en matière de cybersécurité (secteur bancaire et infrastructures des marchés financiers : Commission de surveillance du secteur financier) ; point de contact unique : Haut-Commissariat à la Protection nationale ; CSIRT : GOVCERT.LU / CIRCL (Institut luxembourgeois de régulation (ILR)).
Les délais sont stricts : un incident significatif exige une alerte précoce dans les 24 heures, une notification complète dans les 72 heures et un rapport final dans un délai d'un mois. Le non-respect peut coûter à une entité essentielle jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial, et à une entité importante jusqu'à 7 millions d'euros ou 1,4 %.
Notre portail met en pratique les exigences NIS2 : le test de cadrage gratuit indique si NIS2 s'applique à votre entreprise, et le dossier documentaire est généré automatiquement, fondé sur le texte de loi en vigueur dans votre pays. Commencez par le test — il prend trois minutes.
En combien de temps recevrons-nous les documents NIS2 ?
La vérification gratuite d'applicabilité prend environ trois minutes. Le dossier documentaire NIS2 complet est généralement prêt dans l'heure suivant le paiement — pas en jours ni en semaines.
Le guide complet NIS2 — Luxembourg →
État de la transposition de NIS2 par pays de l'UE →
Délais de notification des incidents NIS2 par pays de l'UE →
Comment les mesures NIS2 se rapportent aux autres référentiels →
Amendes administratives NIS2 par pays →
Obligation de formation des organes de direction NIS2 →
Glossaire NIS2 des termes juridiques →
Catégories d'entités NIS2 — Luxembourg →
Les résultats constituent une évaluation indicative, pas un conseil juridique. Votre entreprise reste responsable du contenu final de tout document.
NIS2 — aperçu complet de la loi : Luxembourg
Qu'exige NIS2 au Luxembourg ?
Au Luxembourg, les obligations NIS2 sont fixées par loi du 5 mai 2026 ; les mesures de gestion des risques de cybersécurité sont définies par art. 12. La loi couvre 18 secteurs et répartit les entités dans les classes suivantes : entité essentielle / entité importante. L'alerte précoce d'un incident important doit être transmise dans un délai de vingt-quatre heures. L'amende administrative peut atteindre 10 000 000 EUR.
Secteurs NIS2 — Luxembourg
La loi s'applique à 18 secteurs, notamment : Énergie, Transports, bancaire, marchés financiers, Santé, Eau potable.
Référence: loi du 5 mai 2026, Annexe I, Annexe II — Voir la source officielle
Catégories d'entités NIS2 — Luxembourg
- entité essentielle (art. 11)
- entité importante (art. 11)
considérées comme étant des entités essentielles : 1° les entités d’un type visé à l’annexe I qui dépassent les plafonds applicables aux moyennes entreprises prévus à l’article 2, paragraphe 1er, de l’annexe de la recommandation 2003/361/CE de la Commission des Communautés européennes du 6 mai 2003 concernant laRéférence: loi du 5 mai 2026, art. 11 — Voir la source officielle
Délais selon la loi nationale : Luxembourg
- Alerte précoce: vingt-quatre heures — notification préliminaire
- Notification d'incident: soixante-douze heures — notification d’incident
- Rapport final: un mois — rapport final
dans les vingt-quatre heures après avoir eu connaissance de l’incident important, une notification préliminaire qui, le cas échéant, indique si l’on suspecte l’incident important d’avoir été causé par des actes illicites ou malveillants ou s’il pourrait avoir un impact transfrontière ; 2° sans retard injustifié et enRéférence: loi du 5 mai 2026, art. 14 — Voir la source officielle
Délais de notification des incidents NIS2 par pays de l'UE →
Montants des amendes selon la loi nationale : Luxembourg
Entité essentielle: 10 000 000 EUR
les entités essentielles sont soumises, conformément aux paragraphes 2 et 3, à des amendes administratives d’un montant maximal s’élevant à 10 000 000 EUR ou à 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent de l’entreprise à laquelle l’entité essentielle appartient, le montant le plus élevé étant retenu.Référence: loi du 5 mai 2026, art. 26 — Voir la source officielle
Mesures de sécurité dans la loi du pays : Luxembourg
La liste des obligations de sécurité dans la loi nationale comprend 10 points.
mesures de gestion des risques
sures visées au paragraphe 1er sont fondées sur une approche « tous risques » qui vise à protéger les réseaux et les systèmes d’information ainsi que leur environnement physique contre les incidents, et elles comprennent au moins :Référence: loi du 5 mai 2026, art. 12 — Voir la source officielle
Comment les mesures NIS2 se rapportent aux autres référentiels →
Lancer l'évaluation gratuite du champ d'application
Voir l'exemple Pack d'exemple gratuit avant de décider