Ange företagets registreringskod och svara på några frågor — du ser, utan att lämna kontaktuppgifter, om NIS2 gäller för ditt företag.
NIS2-efterlevnad i Sverige — klarhet på tre minuter
NIS2-dokument för 24 länder — enligt varje lands egen lag
Starta testet Ditt första NIS2-dokument: riskhanteringspolicyn
NIS2 Magic Button Från ditt företags webbadress till en förifylld NIS2-profil – du bekräftar bara det som saknas.
En företagsspecifik riskhanteringspolicy baserad på ditt lands lagstiftning — engångsbetalning, med konto och levande dokumentationsprofil. 129 EUR
Alla priser är netto (exklusive moms). Fakturor utfärdas av AIPOS OÜ (Estland).
Vägen: kostnadsfri kontroll → ditt första dokument (riskhanteringspolicyn) → det kompletta dokumentationspaketet.
Leverans: vanligtvis 60 minuter. Om kvalitetskontrollen kräver ytterligare granskning meddelar vi dig via e-post.
- Vad: en plattform som tar fram NIS2-dokument utifrån ditt företags profil och kontrollerar vart och ett mot den nationella lagen.
- För vem: företag som omfattas av den nationella NIS2-lagen, och leverantörer vars kunder ber om NIS2-underlag.
- Hur: profil → dokument → kontroll i tre steg → nedladdning.
Direkt från lagen
Syftet med denna lag är att uppnå en hög nivå av cybersäkerhet i samhället.
Bestämmelserna i lagen genomför delvis Europaparlamentets och rådets direktiv (EU) 2022/2555 av den 14 december 2022 om åtgärder för en hög gemensam cybersäkerhetsnivå i hela unionen, om ändring av förordning (EU) nr 910/2014 och direktiv (EU) 2018/1972 och om upphävande av direktiv (EU)
2016/1148 (NIS 2-direktivet).
Uttryck i lagen
cybersakerhetslag_2025_1506 1 kap. 1 §
Texten kommer från landets officiella, gällande lag — ordagrant, inte omskriven.
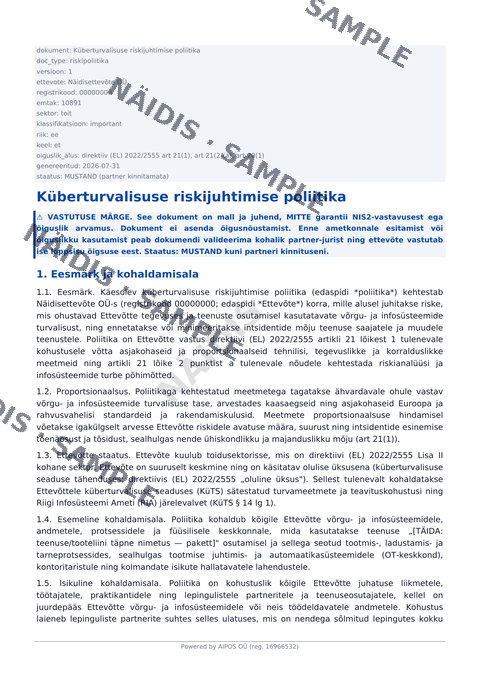 Se exemplet Gratis exempelpaket innan du bestämmer dig
Laddar frågor…
NIS2-avgränsningstest: exempelrapport
Starta den kostnadsfria kontrollen 20 frågor om åtgärderna i artikel 21.2 — se direkt var bristerna finns.
Gratis extern säkerhetskontroll — din domäns säkerhetsbild på en minut
Kontrollera på tre minuter om NIS2 gäller dig
NIS2-dokumentpaketet är vanligtvis klart inom en timme efter betalning — vi meddelar dig när det är klart.
Underhåll (månadsvis) — re-sign av dokument enligt gällande rätt
Välj ditt paket:
Alla priser är netto (exklusive moms). Fakturor utfärdas av AIPOS OÜ (Estland).
NIS2-dokumentpaket — Sverige
299 EUR
Passar ett företag som omfattas av NIS2 och behöver alla grunddokument på en gång: riskhanteringspolicyn, incidenthanteringsplanen, kontinuitetsplanen, policyn för leveranskedjan och ledningens dokument.
Paketet innehåller:
- Policy för hantering av cybersäkerhetsrisker
- Plan för incidenthantering
- Kontinuitetsplan för verksamheten
- Policy för säkerhet i leveranskedjan
- Redogörelse för ledningsorganens ansvar och utbildningsplan
- Ifyllnadsguide i portalen
NIS2-dokumentpaketet är vanligtvis klart inom en timme efter betalning — vi meddelar dig när det är klart.
NIS2-dokumentpaket + teknisk skanning — Sverige
590 EUR
Passar ett företag som utöver dokumentpaketet behöver en extern teknisk kontroll av sin offentliga infrastruktur och vill att dokumenten genereras på nytt under 12 månader varje gång den nationella lagen ändras.
Paketet innehåller:
- Policy för hantering av cybersäkerhetsrisker
- Plan för incidenthantering
- Kontinuitetsplan för verksamheten
- Policy för säkerhet i leveranskedjan
- Redogörelse för ledningsorganens ansvar och utbildningsplan
- Ifyllnadsguide i portalen
- Teknisk NIS2-säkerhetskontroll
- 12 månaders uppdateringar
NIS2-dokumentpaketet är vanligtvis klart inom en timme efter betalning — vi meddelar dig när det är klart.
För redovisningsbyråer, IT-företag och rådgivare: erbjud era kunder NIS2-dokumentation
Ett verktyg som tar bort det manuella arbetet med att ta fram NIS2-dokument: om ni har många kunder är det en ny intäktskälla vid sidan av ert nuvarande arbete.
Om ni har kunder som omfattas av NIS2 (Sverige: Cybersäkerhetslagen (2025:1506)) kan ni erbjuda framtagning av NIS2-dokumentation som er egen tjänst, i eget namn och till eget pris.
Lägg till er kundlista så visar en första sållning vilka av era kunder som sannolikt behöver en NIS2-tjänst; den slutliga bedömningen görs efter kompletterande frågor.
Att komma i gång tar ungefär 5 minuter: ni skapar ett konto och fyller i er profil, och rådgivarens arbetsyta är öppen.
Passar redovisningsbyråer, IT- och cybersäkerhetsföretag, advokatbyråer och enskilda rådgivare.
Kontot är kostnadsfritt; ni betalar endast för beställd dokumentation.
Vad är NIS2 och vem berör det i Sverige?
NIS2 är Europeiska unionens cybersäkerhetsdirektiv (EU) 2022/2555, införlivat i Sverige genom Cybersäkerhetslagen (2025:1506) (Cybersäkerhetslagen). Det vidgar avsevärt omfattningen av skyldigheterna: energi, transport, hälso- och sjukvård, digital infrastruktur, tillverkning, livsmedelsindustri och många andra sektorer måste införa riskhanteringsåtgärder och rapportera incidenter till Försvarets radioanstalt (FRA) — gemensam kontaktpunkt och CSIRT-enhet via det nationella cybersäkerhetscentret (cybersäkerhetslagen 2025:1506; förordning 2025:1507, FRA som gemensam kontaktpunkt från 2026-07-01). Tillsynen är sektorsvis och utövas av sektorsvisa tillsynsmyndigheter (t.ex. Post- och telestyrelsen för digital infrastruktur) (FRA (Försvarets radioanstalt) + sektorsvisa tillsynsmyndigheter).
Tidsfristerna är strikta: en betydande incident kräver en tidig varning inom 24 timmar, en fullständig anmälan inom 72 timmar och en slutrapport inom en månad. Bristande efterlevnad kan kosta en väsentlig verksamhetsutövare upp till 10 miljoner euro eller 2 % av den globala omsättningen, och en viktig verksamhetsutövare upp till 7 miljoner euro eller 1,4 %.
Vår portal omsätter NIS2-kraven i praktiken: det kostnadsfria omfattningstestet visar om NIS2 gäller för ditt företag, och dokumentpaketet skapas automatiskt utifrån den gällande lagtexten i ditt land. Börja med testet — det tar tre minuter.
Hur snabbt får vi NIS2-dokumenten?
Den kostnadsfria tillämplighetskontrollen tar cirka tre minuter. Det fullständiga NIS2-dokumentpaketet är vanligtvis klart inom en timme efter betalning — inte på dagar eller veckor.
Den kompletta NIS2-guiden — Sverige →
NIS2-direktivets genomförande per EU-land →
NIS2-tidsfrister för incidentrapportering per EU-land →
Hur NIS2-åtgärderna förhåller sig till andra ramverk →
NIS2-sanktionsavgifter per land →
NIS2-utbildningskrav för ledningsorgan →
NIS2-ordlista över juridiska begrepp →
NIS2-entitetskategorier — Sverige →
Resultaten är en indikativ bedömning, inte juridisk rådgivning. Ditt företag ansvarar självt för det slutliga innehållet i varje dokument.
NIS2 — fullständig översikt över lagen: Sverige
Vad kräver NIS2 i Sverige?
I Sverige fastställs NIS2-skyldigheterna i cybersakerhetslag_2025_1506; åtgärderna för hantering av cybersäkerhetsrisker anges i 2 kap. 3 §. Lagen omfattar 18 sektorer och delar in verksamhetsutövare i följande klasser: väsentlig verksamhetsutövare / viktig verksamhetsutövare. Den tidiga varningen om en betydande incident ska lämnas inom 24 timmar. Den administrativa sanktionsavgiften uppgår till högst 10 000 000 EUR.
NIS2-sektorer — Sverige
Lagen gäller för 18 sektorer, bland annat: Energi, Transport, Bank, Finansmarknads-infrastruktur, Hälso, Dricksvatten.
Hänvisning: cybersakerhetslag_2025_1506, bilaga I, bilaga II — Visa officiell källa
NIS2-entitetskategorier — Sverige
- väsentlig verksamhetsutövare (1 kap. 9 §)
- viktig verksamhetsutövare (1 kap. 9 §)
Som väsentlig verksamhetsutövare räknas
1. en verksamhetsutövare som är en statlig myndighet,
2. en verksamhetsutövare som är större än ett medelstort företag och som
a) är en kommun eller en region,
b) i övrigt omfattas av bilaga 1 till NIS 2-direktivet i den ursprungliga lydelsen men inte av 7 § 2 eller 3, eller
c)Hänvisning: cybersakerhetslag_2025_1506, 1 kap. 9 § — Visa officiell källa
Tidsfrister enligt nationell lag: Sverige
- Tidig varning: 24 timmar
- Incidentanmälan: 72 timmar — incidentanmälan
- Slutrapport: en månad — slutrapport
senast 24 timmar efter det att verksamhetsutövaren har fått kännedom om incidenten.
En incident ska anses vara betydande om den har orsakat eller kan orsaka allvarlig driftsstörning för den erbjudna tjänsten eller ekonomisk skada för den berörda verksamhetsutövaren, eller om den har påverkat eller kan påverka andraHänvisning: cybersakerhetslag_2025_1506, 2 kap. 5 § — Visa officiell källa
Sanktionsavgiftsnivåer enligt nationell lag: Sverige
Väsentlig verksamhetsutövare: 10 000 000 EUR
Sanktionsavgiften ska bestämmas till lägst 5 000 kronor och högst till
1. det högsta av 2 procent av den totala globala årsomsättningen närmast föregående räkenskapsår eller ett belopp i kronor motsvarande 10 000 000 euro för en enskild verksamhetsutövare som är väsentlig,Hänvisning: cybersakerhetslag_2025_1506, 4 kap. 10 § — Visa officiell källa
Säkerhetsåtgärder i landets egen lag: Sverige
Förteckningen över skyldigheter avseende säkerhetsåtgärder i den nationella lagen innehåller 10 punkter.
säkerhetsåtgärder
enter (säkerhetsåtgärder). Säkerhetsåtgärderna ska utgå från ett allriskperspektiv och säkerställa en nivå på säkerheten i nätverks- och informationssystemen som är lämplig i förhållande till risken. Säkerhetsåtgärderna ska åtminstone avseHänvisning: cybersakerhetslag_2025_1506, 2 kap. 3 § — Visa officiell källa
Starta den kostnadsfria tillämplighetskontrollen
Se exemplet Gratis exempelpaket innan du bestämmer dig