Beantworten Sie einige Fragen — Sie sehen ohne Angabe von Kontaktdaten, ob NIS2 für Ihr Unternehmen gilt.
NIS2-Konformität in Österreich — Klarheit in drei Minuten
NIS2-Dokumente für 24 Länder — nach dem jeweiligen nationalen Recht
Test starten Ihr erstes NIS2-Dokument: das Risikomanagement-Konzept
NIS2 Magic Button Von der Website-Adresse Ihres Unternehmens zum vorausgefüllten NIS2-Profil – Sie bestätigen nur, was fehlt.
Ein unternehmensspezifisches Risikomanagement-Konzept auf Grundlage des Rechts Ihres Landes — einmalige Zahlung, mit Konto und lebendem Dokumentationsprofil. 129 EUR
Alle Preise sind Nettopreise (ohne Umsatzsteuer). Die Rechnung stellt AIPOS OÜ (Estland).
Der Weg: kostenlose Prüfung → Ihr erstes Dokument (das Risikomanagement-Konzept) → das vollständige Dokumentationspaket.
Lieferung: typischerweise 60 Minuten. Wenn die Qualitätsprüfung eine zusätzliche Kontrolle erfordert, benachrichtigen wir Sie per E-Mail.
- Was: eine Plattform, die NIS2-Dokumente aus Ihrem Unternehmensprofil erstellt und jedes davon gegen das nationale Gesetz prüft.
- Für wen: Unternehmen, die unter das nationale NIS2-Gesetz fallen, und Zulieferer, deren Kunden NIS2-Nachweise verlangen.
- Wie: Profil → Dokument → dreistufige Prüfung → Download.
Direkt aus dem Gesetz
§ 2. Mit diesem Bundesgesetz werden Maßnahmen festgelegt, mit denen ein hohes Cybersicherheitsniveau, insbesondere von wesentlichen und wichtigen Einrichtungen in den Sektoren 1. Energie, 2. Verkehr, 3. Bankwesen, 4. Finanzmarktinfrastrukturen, 5. Gesundheitswesen, 6. Trinkwasser, 7. Abwasser, 8. Digitale Infrastruktur, 9. Verwaltung von IKT-Diensten (Business-to-Business), 10. Öffentliche Verwaltung, 11. Weltraum, 12. Post- und Kurierdienste, 13. Abfallbewirtschaftung, 14. Produktion, Herstellung und Handel mit chemischen Stoffen, 15. Produktion, Verarbeitung und Vertrieb von Lebensmitteln, 16. Verarbeitendes Gewerbe und Herstellung von Waren, 17. Anbieter digitaler Dienste sowie 18. Forschung, und den zugehörigen Teilsektoren nach den Anlagen 1 und 2 erreicht werden soll. Begriffsbestimmungen

— — —
[INKRAFTTRETEN — NISG 2026 § 51: Verpflichtungen treten (verbatim) „nach Ablauf von neun Monaten nach der Kundmachung dieses Bundesgesetzes mit dem nächstfolgenden Monatsersten“ in Kraft. Kundmachung 23.12.2025 -> arvutatud 1.10.2026 (MITTE verbatim seaduses). NISG 2018 (BGBl. I Nr. 111/2018) kehtib senikaua. Märkus lisatud programmaatiliselt (mitte seaduse osa).]
NISG 2026 § 2
Der Text stammt aus dem amtlichen, geltenden Gesetz des Landes — wörtlich, nicht umschrieben.
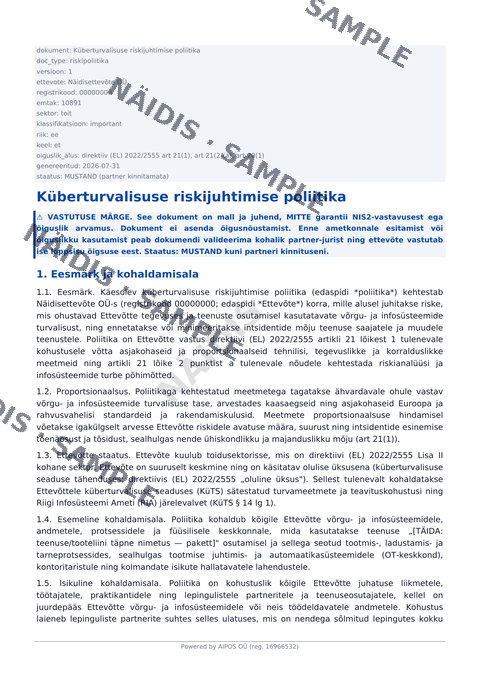 Muster ansehen Kostenloses Musterpaket, bevor Sie entscheiden
Fragen werden geladen…
NIS2-Betroffenheitstest: Methodik
NIS2-Betroffenheitstest: Beispielbericht
Kostenlosen Check starten 20 Fragen zu den Maßnahmen nach Artikel 21 Absatz 2 — sehen Sie sofort, wo die Lücken sind.
Kostenlose externe Sicherheitsprüfung — das Sicherheitsbild Ihrer Domain in einer Minute
Prüfen Sie in drei Minuten, ob NIS2 für Sie gilt
Das NIS2-Dokumentenpaket ist in der Regel innerhalb einer Stunde nach der Zahlung fertig — wir benachrichtigen Sie, sobald es fertig ist.
Wartung (monatlich) — Re-Sign der Dokumente nach geltendem Recht
Wählen Sie Ihr Paket:
Alle Preise sind Nettopreise (ohne Umsatzsteuer). Die Rechnung stellt AIPOS OÜ (Estland).
NIS2-Dokumentenpaket — Österreich
299 EUR
Geeignet für ein Unternehmen, das unter NIS2 fällt und alle Kerndokumente auf einmal benötigt: das Risikomanagement-Konzept, den Plan zur Bewältigung von Sicherheitsvorfällen, den Plan zur Aufrechterhaltung des Betriebs, die Lieferkettenrichtlinie und die Dokumente der Geschäftsleitung.
Das Paket umfasst:
- Richtlinie zum Risikomanagement der Cybersicherheit
- Plan zur Behandlung von Sicherheitsvorfällen
- Plan zur Aufrechterhaltung des Geschäftsbetriebs
- Richtlinie zur Sicherheit der Lieferkette
- Erklärung zur Verantwortung der Geschäftsleitung und Schulungskonzept
- Ausfüllassistent im Portal
Das NIS2-Dokumentenpaket ist in der Regel innerhalb einer Stunde nach der Zahlung fertig — wir benachrichtigen Sie, sobald es fertig ist.
NIS2-Dokumentenpaket + technischer Scan — Österreich
590 EUR
Geeignet für ein Unternehmen, das zusätzlich zum Dokumentenpaket eine externe technische Prüfung seiner öffentlichen Infrastruktur benötigt und seine Dokumente 12 Monate lang bei jeder Änderung des nationalen Gesetzes neu erstellen lassen möchte.
Das Paket umfasst:
- Richtlinie zum Risikomanagement der Cybersicherheit
- Plan zur Behandlung von Sicherheitsvorfällen
- Plan zur Aufrechterhaltung des Geschäftsbetriebs
- Richtlinie zur Sicherheit der Lieferkette
- Erklärung zur Verantwortung der Geschäftsleitung und Schulungskonzept
- Ausfüllassistent im Portal
- Technische NIS2-Sicherheitsprüfung
- 12 Monate Updates
Das NIS2-Dokumentenpaket ist in der Regel innerhalb einer Stunde nach der Zahlung fertig — wir benachrichtigen Sie, sobald es fertig ist.
Leistungen → Preise →
Für Buchhalter, IT-Unternehmen und Berater: bieten Sie Ihren Kunden NIS2-Dokumentation an
Ein Werkzeug, das Ihnen die manuelle Erstellung von NIS2-Dokumenten abnimmt: Wenn Sie viele Mandanten haben, ist es eine neue Einnahmequelle neben Ihrer bisherigen Arbeit.
Wenn zu Ihren Kunden Unternehmen gehören, für die NIS2 (Österreich: Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026)) gilt, können Sie die Erstellung der NIS2-Dokumentation als Ihre eigene Leistung anbieten — unter Ihrem Namen und zu Ihrem Preis.
Fügen Sie Ihre Mandantenliste hinzu, und eine erste Vorprüfung zeigt, welche Ihrer Mandanten voraussichtlich eine NIS2-Leistung benötigen; die abschließende Beurteilung folgt nach weiteren Fragen.
Der Einstieg dauert etwa 5 Minuten: Sie legen ein Konto an und füllen Ihr Profil aus, und der Berater-Arbeitsplatz ist offen.
Geeignet für Buchhaltungsbüros, IT- und Cybersicherheitsunternehmen, Kanzleien und Einzelberater.
Das Konto ist kostenlos; Sie zahlen nur für die bestellte Dokumentation.
Was ist NIS2 und wen betrifft es in Österreich?
NIS2 ist die Cybersicherheitsrichtlinie der Europäischen Union (EU) 2022/2555, in Österreich umgesetzt durch das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026) (NISG 2026). Sie erweitert die Pflichten erheblich: Energie, Verkehr, Gesundheitswesen, digitale Infrastruktur, verarbeitendes Gewerbe, Lebensmittel und viele weitere Sektoren müssen Risikomanagementmaßnahmen umsetzen und Sicherheitsvorfälle an die Cybersicherheitsbehörde (Bundesamt für Cybersicherheit, NISG 2026 § 3a, § 4); Zentrale Anlaufstelle (§ 5); sektorspezifische CSIRTs und nationales CSIRT (§ 34); Nationales Koordinierungszentrum für Cybersicherheit (§ 6). Verpflichtungen treten neun Monate nach der Kundmachung in Kraft (§ 51; Kundmachung 23.12.2025, BGBl. I Nr. 94/2025) (Cybersicherheitsbehörde) melden.
Die Fristen sind streng: Ein erheblicher Sicherheitsvorfall erfordert eine Erstmeldung innerhalb von 24 Stunden, eine vollständige Meldung innerhalb von 72 Stunden und eine Abschlussmeldung innerhalb eines Monats. Verstöße können eine besonders wichtige Einrichtung bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes kosten, eine wichtige Einrichtung bis zu 7 Millionen Euro oder 1,4 %.
Unser Portal setzt die NIS2-Anforderungen in die Praxis um: Der kostenlose Eignungstest zeigt, ob NIS2 für Ihr Unternehmen gilt, und das Dokumentenpaket wird automatisch erstellt, gestützt auf den in Ihrem Land geltenden Gesetzestext. Starten Sie mit dem Test — er dauert drei Minuten.
Wie schnell erhalten wir die NIS2-Dokumente?
Die kostenlose Anwendbarkeitsprüfung dauert etwa drei Minuten. Das vollständige NIS2-Dokumentenpaket ist in der Regel innerhalb einer Stunde nach der Zahlung fertig — nicht in Tagen oder Wochen.
Der komplette NIS2-Leitfaden — Österreich →
NIS2-Umsetzungsstand nach EU-Ländern →
NIS2-Meldefristen bei Sicherheitsvorfällen nach EU-Ländern →
Wie sich die NIS2-Maßnahmen zu anderen Rahmenwerken verhalten →
NIS2-Schulungspflicht der Leitungsorgane →
NIS2-Glossar der Rechtsbegriffe →
NIS2-Einrichtungskategorien — Österreich →
Die Ergebnisse sind eine indikative Einschätzung, keine Rechtsberatung. Ihr Unternehmen bleibt für den endgültigen Inhalt jedes Dokuments selbst verantwortlich.
NIS2 — vollständiger Überblick über das Gesetz: Österreich
Was verlangt NIS2 in Österreich?
Die NIS2-Pflichten legt in Österreich NISG 2026 fest; die Maßnahmen zum Cybersicherheits-Risikomanagement regelt § 32. Das Gesetz erfasst 18 Sektoren und teilt Einrichtungen in folgende Klassen ein: wesentliche Einrichtung / wichtige Einrichtung. Die Frühwarnung bei einem erheblichen Sicherheitsvorfall ist innerhalb von 24 Stunden zu übermitteln. Die Geldbuße beträgt bis zu 10 000 000 EUR.
NIS2-Sektoren — Österreich
Der Anwendungsbereich des Gesetzes umfasst 18 Sektoren, unter anderem: Energie, Verkehr, Bankwesen, Finanzmarkt, Gesundheitswesen, Trinkwasser.
Fundstelle: NISG 2026, Anlage 1, Anlage 2 — Amtliche Quelle ansehen
NIS2-Einrichtungskategorien — Österreich
- wesentliche Einrichtung (§ 24)
- wichtige Einrichtung (§ 24)
Als wesentliche Einrichtungen gelten 1. unabhängig von der Unternehmensgröße a) qualifizierte Vertrauensdiensteanbieter, b) Namenregister der Domäne oberster Stufe (TLD Namenregister), c) DNS-Diensteanbieter, d) Einrichtungen im Sektor der öffentlichen Verwaltung auf Bundesebene gemäß Abs. 4, e) Einrichtungen, die vonFundstelle: NISG 2026, § 24 — Amtliche Quelle ansehen
Fristen nach nationalem Recht: Österreich
- Frühwarnung: 24 Stunden — Frühwarnung
- Meldung des Vorfalls: 72 Stunden — Meldung
- Abschlussbericht: einen Monat — Abschlussbericht
innerhalb von 24 Stunden nach Kenntnisnahme des erheblichen Cybersicherheitsvorfalls, eine Frühwarnung, in der gegebenenfalls angegeben wird, ob der Verdacht besteht, dass der erhebliche Cybersicherheitsvorfall auf rechtswidrige und schuldhafte Handlungen zurückzuführen ist oder grenzüberschreitende Auswirkungen habenFundstelle: NISG 2026, § 34 — Amtliche Quelle ansehen
NIS2-Meldefristen bei Sicherheitsvorfällen nach EU-Ländern →
Bußgeldrahmen nach nationalem Recht: Österreich
Besonders wichtige Einrichtung: 10 000 000 EUR
Wer als wesentliche Einrichtung (§ 24 Abs. 1) eine Verwaltungsübertretung gemäß Abs. 1 begeht, ist mit Geldstrafe in Höhe von bis zu 10 000 000 EUR oder bis zu 2 % des gesamten weltweiten im vorangegangenen Geschäftsjahr getätigten Umsatzes des Unternehmens, dem die wesentliche Einrichtung angehört, je nachdem, welcher Betrag höher ist, zu bestrafen.Fundstelle: NISG 2026, § 45 — Amtliche Quelle ansehen
Sicherheitsmaßnahmen im eigenen Gesetz des Landes: Österreich
Die Liste der Sicherheitspflichten im nationalen Gesetz umfasst 10 Punkte.
Risikomanagementmaßnahmen
ntmaßnahmen haben auf einem gefahrenübergreifenden Ansatz zu beruhen, der auf den Schutz der Netz- und Informationssysteme samt deren physischen Komponenten vor Cybersicherheitsvorfällen abzielt, und zumindest folgende Inhalte zu umfassen:Fundstelle: NISG 2026, § 32 — Amtliche Quelle ansehen
Wie sich die NIS2-Maßnahmen zu anderen Rahmenwerken verhalten →
Kostenlose Anwendbarkeitsprüfung starten
Muster ansehen Kostenloses Musterpaket, bevor Sie entscheiden